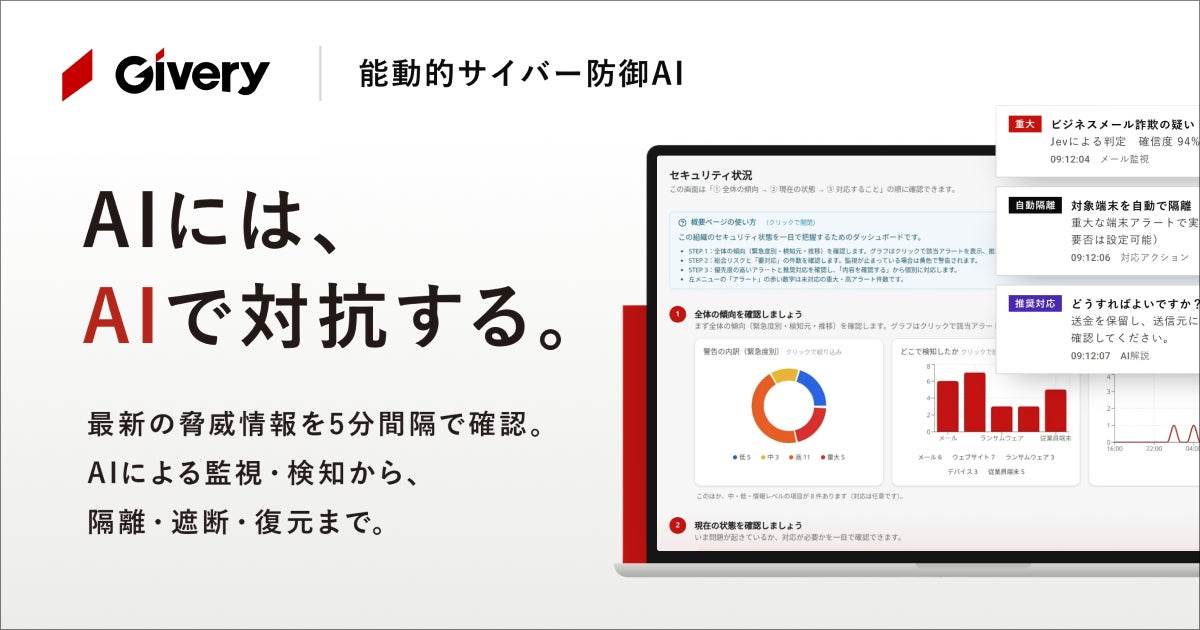
株式会社ギブリー(本社:東京都渋谷区、代表取締役社長:井手 高志)は、TypeSafeのAIモデル「Jev」を独自にチューニングした「Givery能動的サイバー防御AI」の提供を開始します。Jevによるメール脅威判定と、セキュリティ情報の検索基盤を組み合わせたサービスです。監視対象は、メール・Web・デバイス・従業員PC・ファイルの5つの攻撃面です。24時間365日の監視に、公開情報の収集・照合と防御アクションを組み合わせ、専任担当者がいない企業でも継続的にリスクを把握できる仕組みを備えています。なお、同サービスは政府が行うアクセス・無害化措置とは異なり、利用企業の環境を対象とした民間サービスと位置づけられています。
「読むだけ」で終わらせず、対処まで進める
新しい脆弱性や攻撃手法が公表されるたびに、セキュリティ担当者は情報を確認するだけでなく、自社への影響を調べ、対策を判断しなければなりません。ギブリーが監視対象に関連すると分類したセキュリティ関連情報は、同社調べで、2026年10月の集計時点でCISA KEV収載情報を含め499件(約500件)に上ります。
情報を読むだけでは対策は進まない、というのが同社の問題意識です。今回のサービスは、公開情報と自社環境を照合し、対応すべきリスクを選び出して実際の対処につなげることを目的に開発されました。
Jevと検索拡張生成(RAG)で「判定」と「根拠」を分担
「事実は検索、判断はAI」の設計
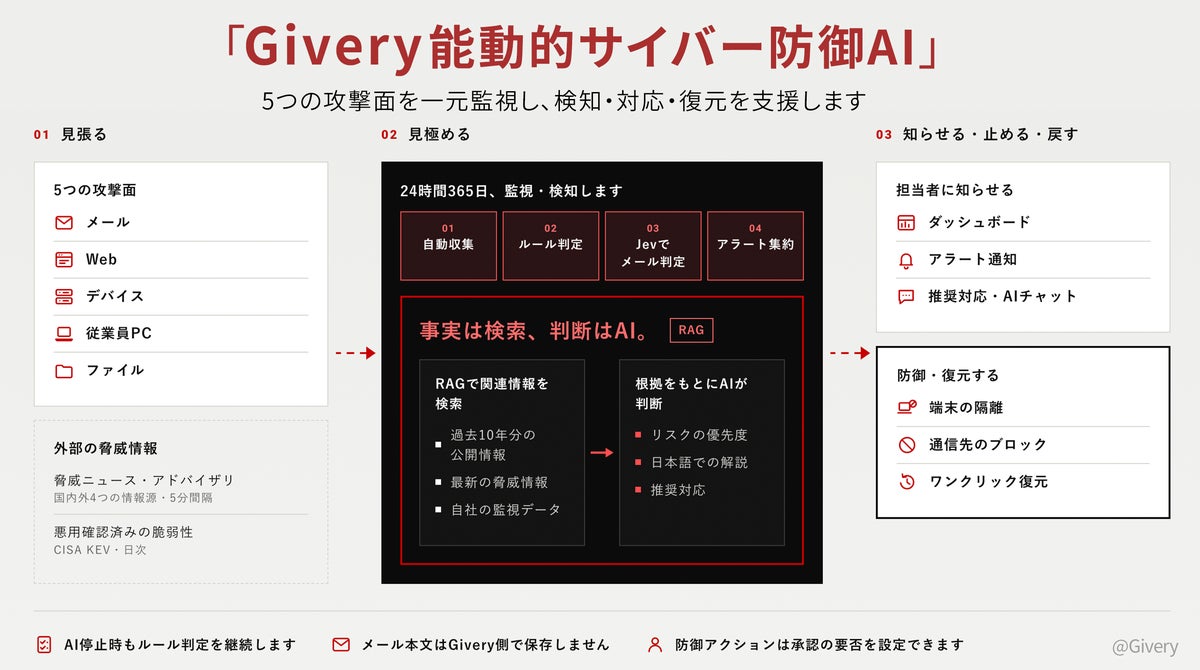
システムは、社内の監視情報と外部の脅威情報を取り込み、分類・検索・解析の工程を経て、担当者への通知や防御アクションにつなげる構成です。このうちJevは、メールの脅威カテゴリーとスコアの判定を担います。一方、RAG(検索拡張生成)は、過去10年分の公開セキュリティ情報や最新情報から関連する根拠を取り出し、自社の監視データと合わせて生成AIによる解析・説明に活用する仕組みです。蓄積された情報は、検索やAIチャットからも参照できます。
基本方針は「事実は検索、判断はAI」で、分類・検索・詳細解析の役割を分ける設計を採用しました。担当者はダッシュボード上でリスクの優先度を把握し、推奨される対応を日本語で確認できます。
5分間隔の情報収集と、自動再スキャン・防御アクション
The Hacker News、JVN、CISA Cybersecurity Advisories、SecurityWeekの4つの情報源については、5分間隔で新着・更新をチェックします。ゼロデイ脆弱性を含む公表情報も収集対象で、CISA KEVは日次で更新されます。情報が更新されると、登録済みのWebサイトやデバイスの再スキャンが自動で始まります。
従業員PCでは、ワーム感染が疑われる痕跡などを検知します。検知結果に応じた隔離や通信遮断などの防御アクションは、管理者承認を必要とするかどうかを設定したうえで運用できます。ランサムウェアによるファイル被害に対しては、世代バックアップからワンクリックで復元する機能も利用できます。
データの扱いと運用継続への配慮
メールの脅威判定では、本文を含む情報がJevのAPIへ送信されますが、Givery側ではメール本文をログ・キャッシュも含めて保存しません。AIが利用できない状況でも、ルールベースで可能な検知は継続する設計です。緊急時には、新たな対応アクションを停止する機能も用意されています。提供形態はクラウド、専用クラウド、オンプレミスから選べ、通知先としてメール・Slack・Microsoft Teamsなどに対応します。同社は「AIには、AIで対抗する」という考えのもと、脅威情報の収集・判断から検知・対応・復元までを支えるセキュリティ運用を目指すとしています。
開発責任者が語る「AIで守る」という視点
サービス開発責任者で取締役CAIOの山川雄志氏によると、同社は生成AIが国内で広がり始めた約3年半前から、1,200社以上の企業に対してAIの導入・活用・開発を支援してきました。2024年には情報セキュリティ領域のコンサルティング・システム開発を手がける株式会社セキュアサイクルを子会社化しています。山川氏は、相次ぐ情報漏えいや、広く使われている技術・サービスの脆弱性を突いた攻撃を、個社の問題にとどまらず日本の経済活動そのものを脅かすリスクと捉えています。そのうえで、攻撃側もAIを駆使する時代に守る側だけが人手に頼り続けるわけにはいかず、AIを「使う」だけでなくAIで「守る」ことも、これからの企業経営に欠かせない視点になるとの考えを示しました。特に情報システム部門やエンジニアの確保が難しい企業のセキュリティリスク低減に貢献していくとしています。
取締役CISOで、株式会社セキュアサイクル代表取締役、JNSA調査研究部会 AIセキュリティWG リーダーを務める服部祐一氏は、攻撃側がAIによって偵察・侵入・ランサムウェア展開までを自動化し、企業規模に関係なく無差別に狙う段階に入っていると指摘します。取引先やサプライチェーンの弱点として中小企業が踏み台にされる事例が増えており、「うちは小さいから狙われない」という前提はもはや成り立たないといいます。一方で、専任のセキュリティ担当者を置けない企業が人手だけで24時間の監視と初動対応を担うのは現実的ではないとし、異常検知から初動封じ込めまでをAIが自動で担い、人は判断と報告に集中するAI活用型の能動的防御が、「贅沢」ではなく事業継続の前提条件になりつつあるとの見方を述べています。
ギブリーについて
ギブリーは「すべての人が物心豊かな社会を実現する」をビジョンに掲げ、生成AIやAIエージェントなどの活用を支援するAIイネーブルメントカンパニーです。グローバル開発組織、事業創造力、プロダクト基盤を強みとし、累計支援企業は4,000社以上、生成AI分野での支援実績は1,000社以上にのぼります。2009年4月設立で、所在地は東京都渋谷区南平台町15-13 帝都渋谷ビル8F。主な事業は以下のとおりです。
- AX事業
- コンサルティング事業
- AI開発支援事業
- 人的資本インテリジェンス事業
- マーケティングDX事業
- サイバーセキュリティ事業
出典:株式会社ギブリー