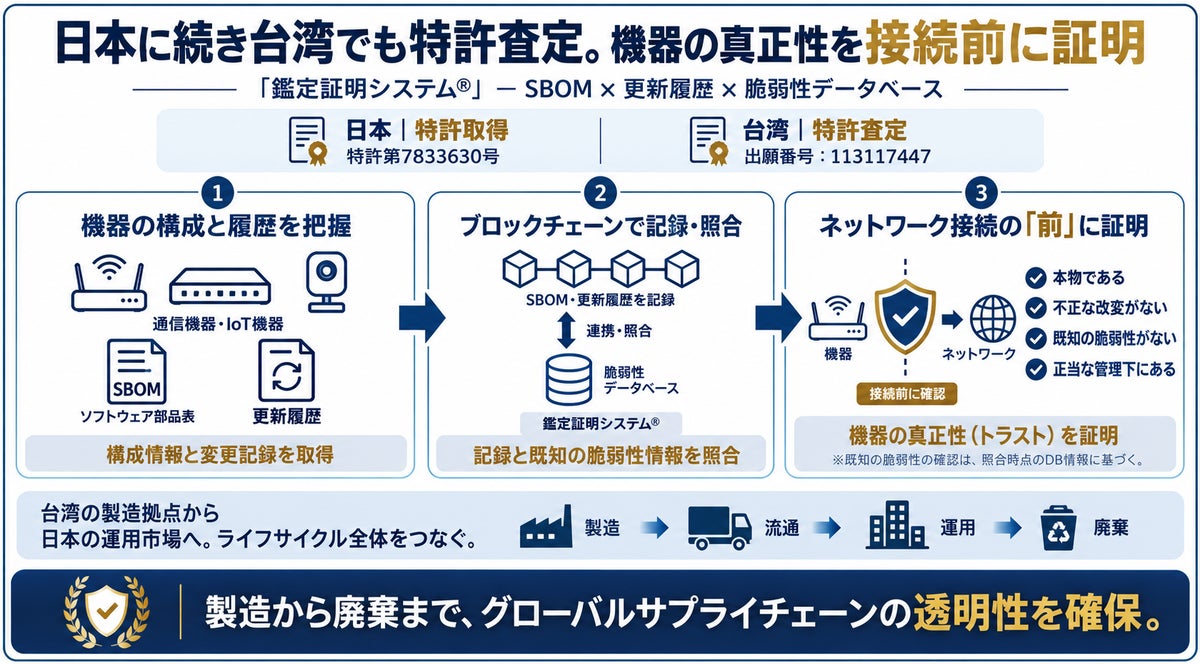
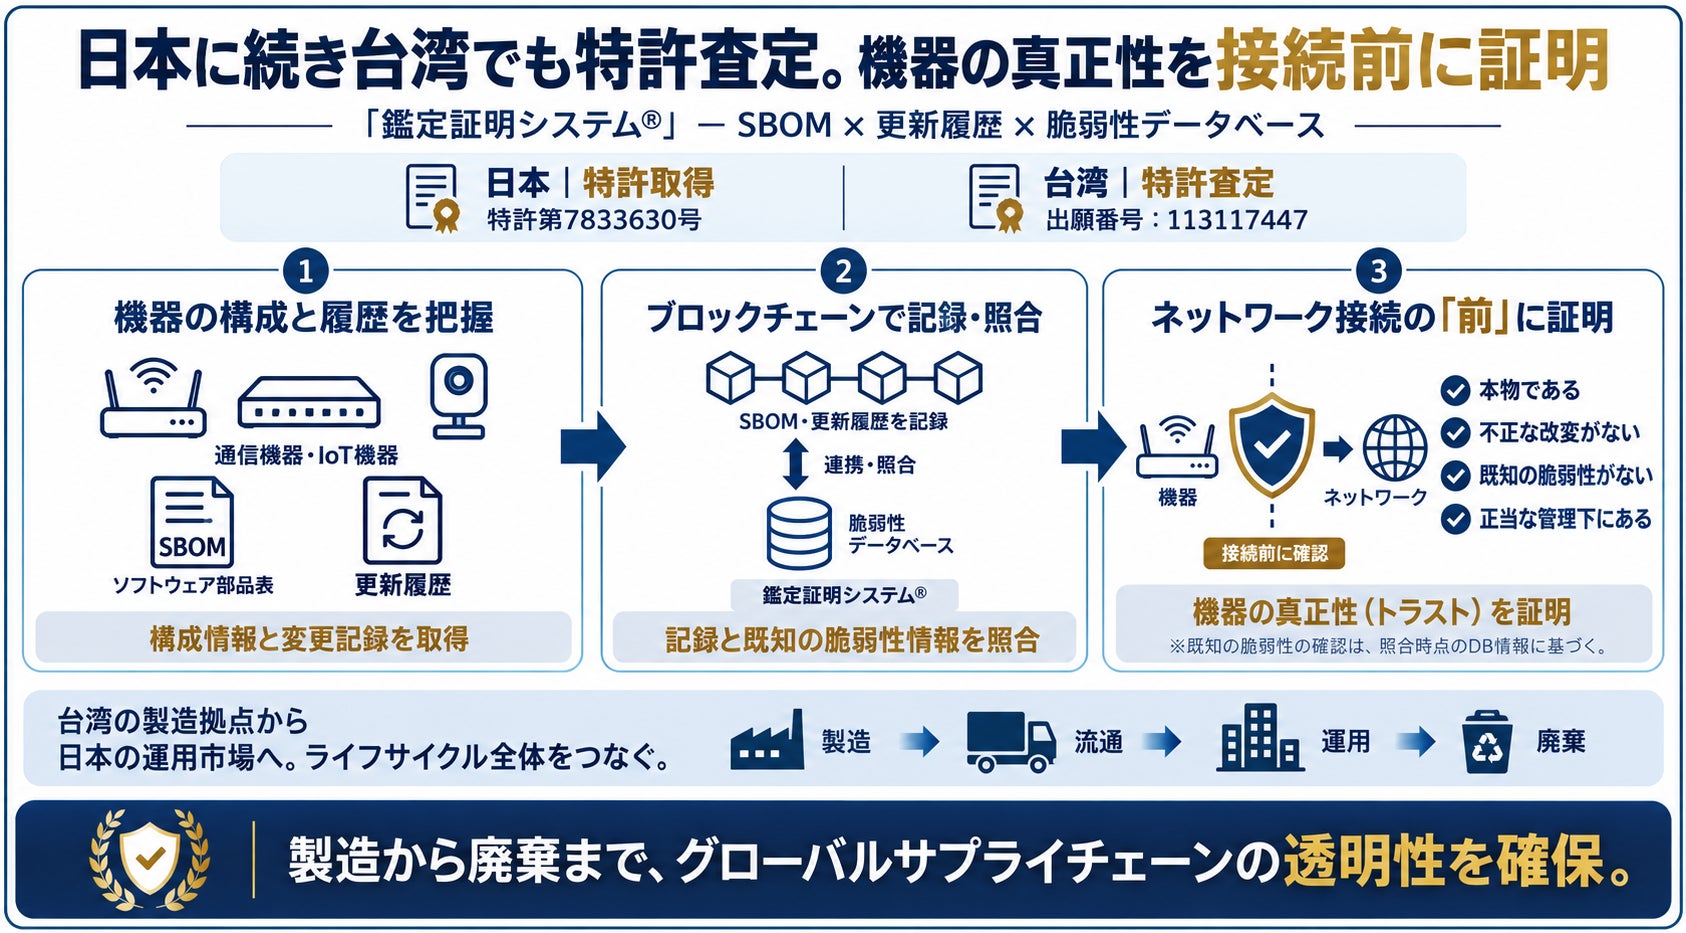
サイカルトラスト株式会社(本社:東京都渋谷区、代表取締役:須江 剛、以下「サイカルトラスト」)は、「鑑定証明システム(R)」に関するコア技術として、通信機器やIoT機器の「SBOM(ソフトウェア部品表)」および「更新履歴」をブロックチェーンへ記録し、脆弱性データベースと連携して機器の真正性(トラスト)を証明する特許について、日本(特許第7833630号)に続き、台湾(出願番号:113117447)においても特許査定を受け(2026年10月6日付)、権利化されたことをお知らせいたします(※1)。
本特許技術は、機器が「本物であり、不正な改変がなく、既知の脆弱性がなく、正当な管理下にあること」をネットワーク接続の「前」に証明する仕組みです。世界の半導体・デジタル機器の主要な生産拠点である台湾と、巨大な運用市場である日本において強力な知的財産ポートフォリオを構築したことで、製造から運用、廃棄に至るグローバルサプライチェーン全体の透明性確保に貢献します。
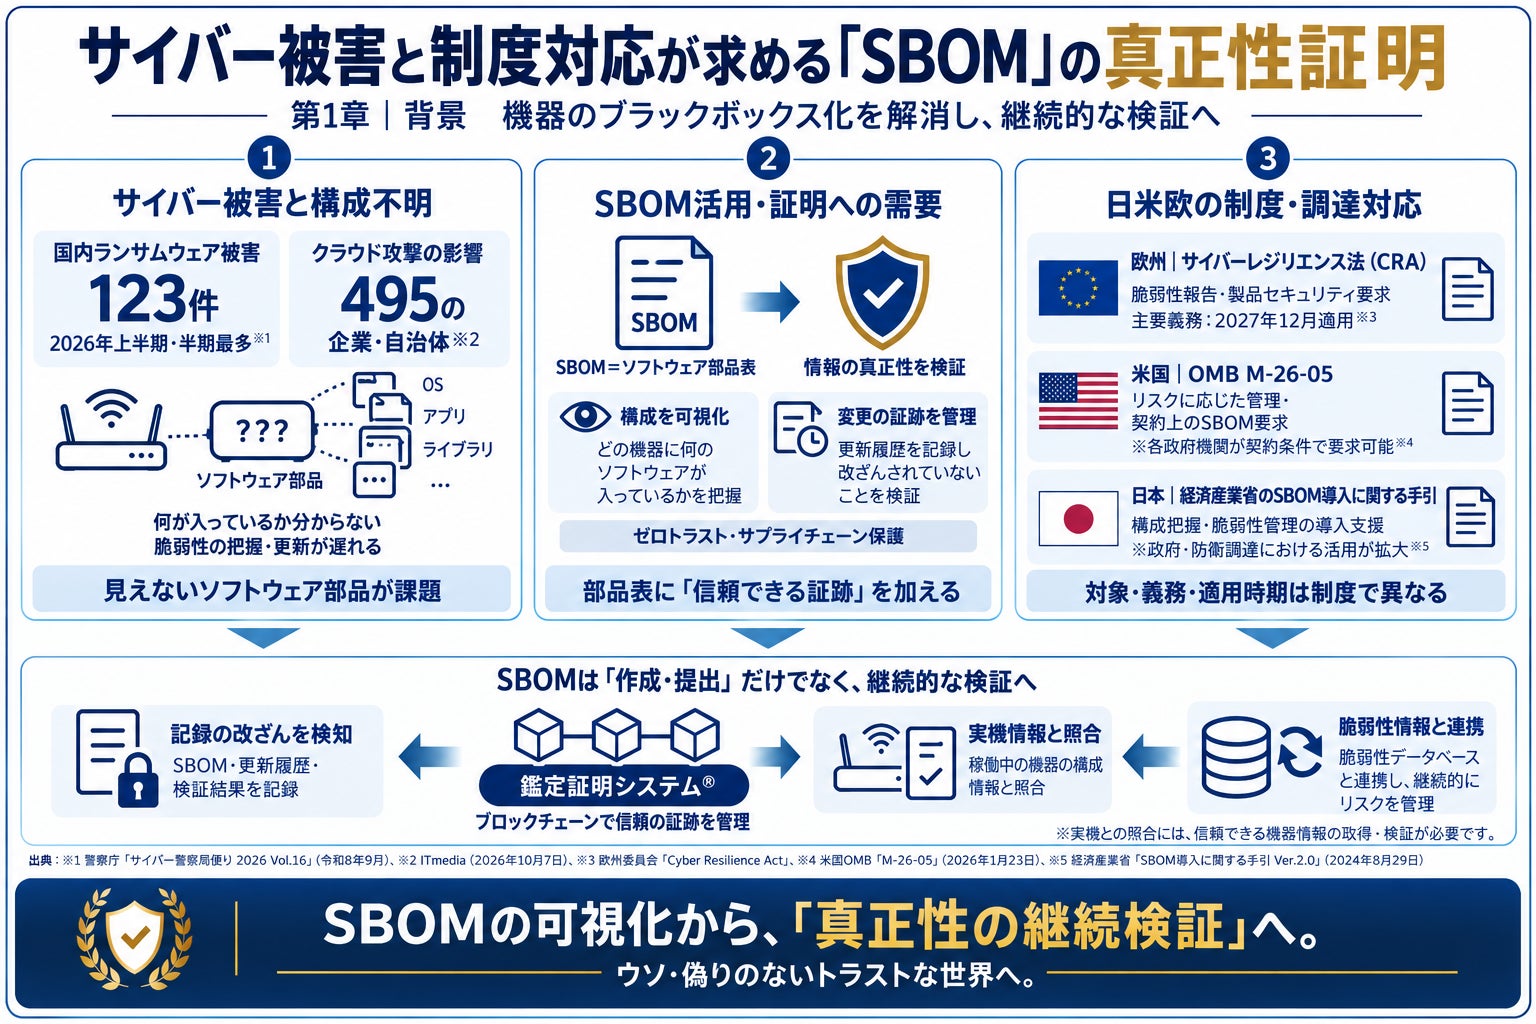
第1章(背景) 統計史上最悪のサイバー被害と、日米欧の法規制が牽引する年平均成長率20%超の「SBOM証明」市場
第1節 フロンティアAIを利活用したサイバー攻撃と「SBOM」の関係
2026年10月上旬、日本は世界のフロンティアAIを利活用したサイバー攻撃の主要な標的となっており、被害は観測史上最悪の事態に直面しています。警察庁の統計によると、2026年上半期のランサムウェア被害は123件に達し、半期として過去最多を記録しました(※1)。また、国内クラウド事業者への攻撃により495もの企業・自治体のデータが復元困難となる重大インシデントが発生しました(※2)。注目すべきは、これら重大被害における侵入経路の約5割が機器を構成する「ソフトウェア部品」に起因しているという事実です。
現代の通信機器は、無数のオープンソースや「ソフトウェア部品」を組み合わせて構成されています。しかし、多くの企業は導入通信機器の「ソフトウェア部品表=『SBOM』」を正確に把握しておらず、内部が事実上「ブラックボックス化」しています。その結果、新たな脆弱性が報告されても自社のリスクとして検知できず(ソフトウェアを更新できず)、対策が放置された通信機器が直接的なサイバー攻撃の侵入口として標的となっています。
第2節 「SBOM」証明の市場規模
こうした通信機器の「ブラックボックス化」を解消するため、「どの機器に何のソフトウェアが入っているか」を正確に可視化する「SBOM」の導入と、その「SBOM」情報が改ざんされていないという「真正性」を担保する仕組みが急務となっています。
この課題は、現代のサイバー防御の主流である「ゼロトラスト(すべてのアクセスを信頼せず、常に検証するという考え方)」や「サプライチェーン保護」の成否を分ける根幹のテーマです。世界のサイバーセキュリティ市場は、現在約30兆〜40兆円規模とされ、2030年代には約70兆〜80兆円を超える巨大市場へと成長する見通しです(※3)。本特許技術は、この数十兆円規模に及ぶ世界のセキュリティ市場において、最も重要かつ根本的な「『SBOM』のトラスト(真正性)証明」というボトルネックを解消するものです。
第3節 「SBOM」証明に関する各国の法規制
この市場成長を強制的に牽引しているのが、各国の厳格な法規制と経済安全保障の動きです。欧州の「サイバーレジリエンス法(CRA)」や米国の「大統領令 14028号」による「SBOM」提出義務化(※4)に加え、日本国内でも「実質的な義務化」の包囲網が急速に形成されています。「経済安全保障推進法」に基づく基幹インフラ設備の事前審査(サプライチェーンリスクの排除)や医療機器(薬機法)におけるサイバーセキュリティ要件化が先行して進んでいます。さらに、経済産業省の「SBOM導入に関する手引(※5)」が政府・防衛調達における事実上の標準要件となりつつあり、直近(2026年10月施行)の「サイバー対処能力強化法」など能動的サイバー防御の法整備により、企業は自社の情報資産の正確な把握と迅速な脆弱性管理を法的に強く求められています。
しかし、「SBOM」は単に「作成・提出」するだけでは不十分です。「サプライチェーンの途中で改ざんされていないこと」「稼働中の機器の現物と一致していること」「最新の脆弱性情報と紐づいていること」を継続的に証明する仕組みがなければ、相次ぐインシデントは防げません。日米欧で厳格化する法規制対応に多くの企業が苦慮する中、サイカルトラストのブロックチェーン特許技術は、現在の「SBOM」市場が抱えるこの「証明の欠落」という最大のボトルネックを直接的に解消します。本特許技術は、コンプライアンス対応に迫られる世界中のインフラ・製造業の巨大な需要を強固に取り込むものです。
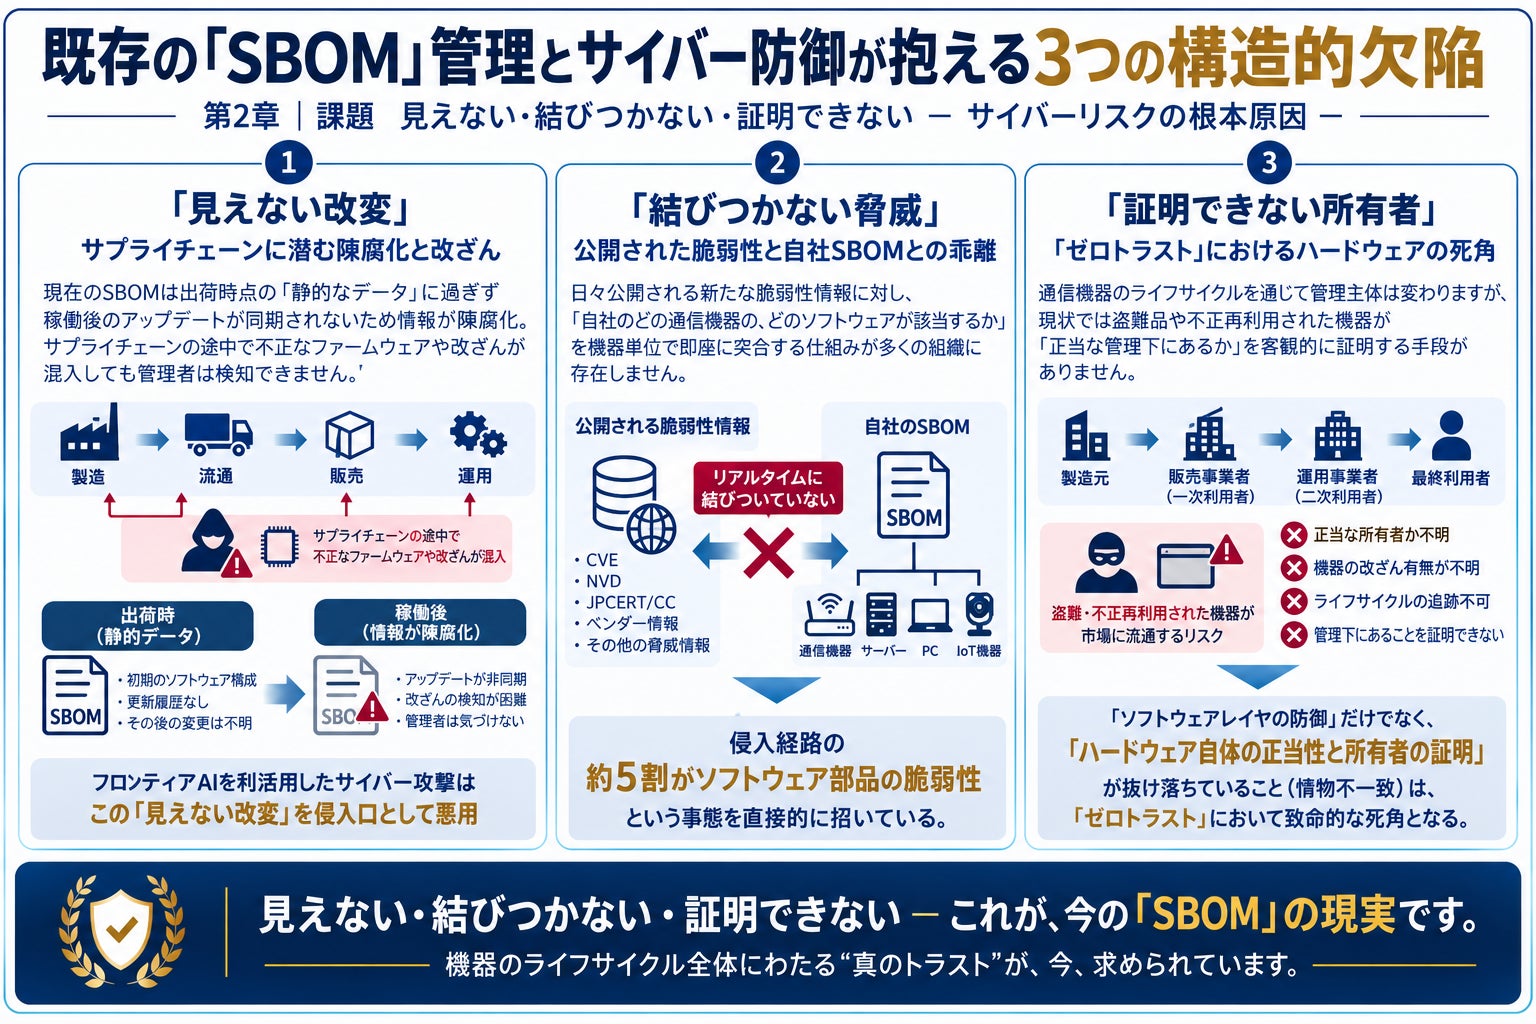
第2章(課題) 既存の「SBOM」管理とサイバー防御が抱える「3つの課題」
第1節 「見えない改変」:サプライチェーンに潜む陳腐化と改ざん
現在普及しつつある「SBOM」の大半は、出荷時点の「静的なデータ」に過ぎません。稼働後のアップデートが同期されないため情報が陳腐化し、サプライチェーンの途中で不正なファームウェアや改ざんが混入しても管理者は検知できません。フロンティアAIを利活用したサイバー攻撃はこの「見えない改変」を侵入口として悪用しており、既存の仕組みではこれをネットワーク接続の「前」に見抜くことは不可能です。
第2節 「結びつかない脅威」:公開された脆弱性と自社「SBOM」との乖離
日々公開される新たな脆弱性情報に対し、「自社のどの通信機器の、どのソフトウェアが該当するか」を機器単位で即座に突合する仕組みが多くの組織に存在しません。脅威情報が自社の保有「SBOM」とリアルタイムに結びついていないこの構造的欠陥こそが、「侵入経路の約5割がソフトウェア部品の脆弱性」という事態を直接的に招いています。
第3節 「証明できない所有者」:「ゼロトラスト」におけるハードウェアの死角
通信機器のライフサイクルを通じて管理主体は変わりますが、現状では盗難品や不正再利用された機器が「正当な管理下にあるか」を客観的に証明する手段がありません。「ソフトウェアレイヤの防御」だけでなく、「ハードウェア自体の正当性と所有者の証明」が抜け落ちていること(情物不一致)は、「ゼロトラスト」を前提とするサプライチェーンにおいて致命的な死角となっています。
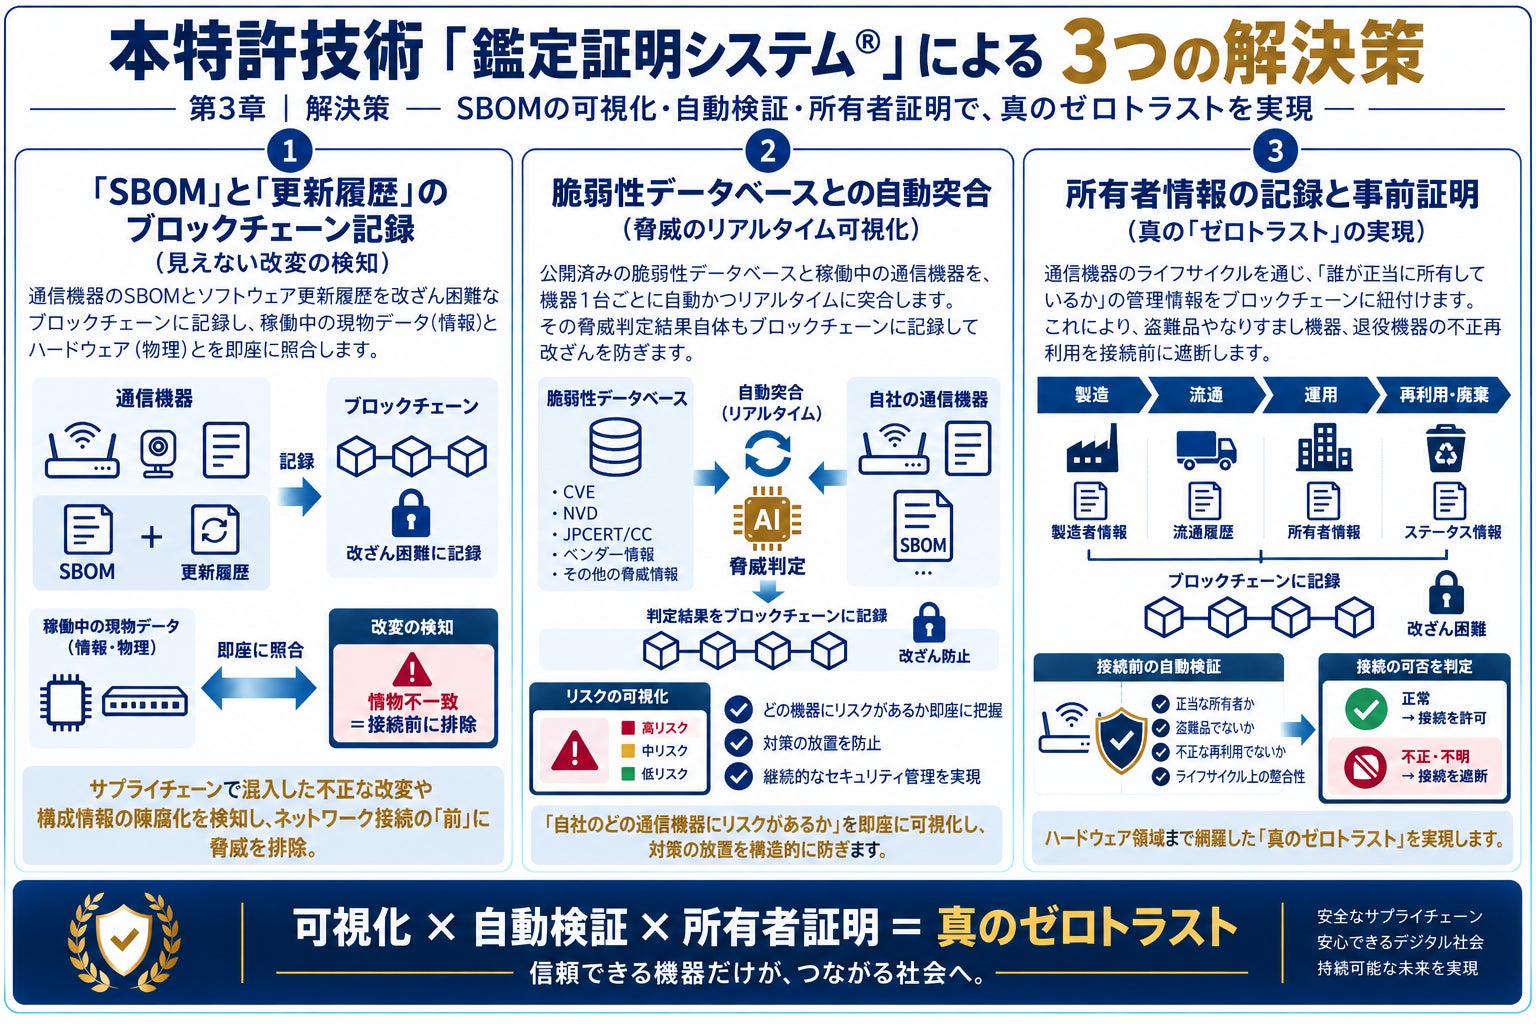
第3章(解決策) 本特許技術(「鑑定証明システム(R)」)による「3つの解決策」
第1節 「SBOM」と「更新履歴」のブロックチェーン記録(見えない改変の検知)
通信機器の「SBOM」と「ソフトウェア更新履歴」を改ざん困難なブロックチェーンに記録し、稼働中の現物データ(情報)とハードウェア(物理)とを即座に照合します。これにより、グローバルサプライチェーンで混入した不正な改変や構成情報の陳腐化を「情物不一致」として検知し、ネットワーク接続の「前」に脅威を排除します。
第2節 脆弱性データベースとの自動突合(脅威のリアルタイム可視化)
公開済みの脆弱性データベース(情報)と稼働中の通信機器(物理)を、機器1台ごとに自動かつリアルタイムに突合します(情物一致)。その脅威判定結果自体もブロックチェーンに記録して改ざんを防ぐことで「自社のどの通信機器にリスクがあるか」を即座に可視化し、対策の放置を構造的に防ぎます。
第3節 所有者情報の記録と事前証明(真の「ゼロトラスト」の実現)
通信機器のライフサイクルを通じ、「誰が正当に所有しているか」の管理情報をブロックチェーンに紐付けます。これにより、盗難品やなりすまし機器、退役機器の不正再利用を接続前に遮断し、ハードウェア領域まで網羅した「真のゼロトラスト」を実現します。
第4章(結論) サイカルトラスト 代表取締役 須江 剛 コメント
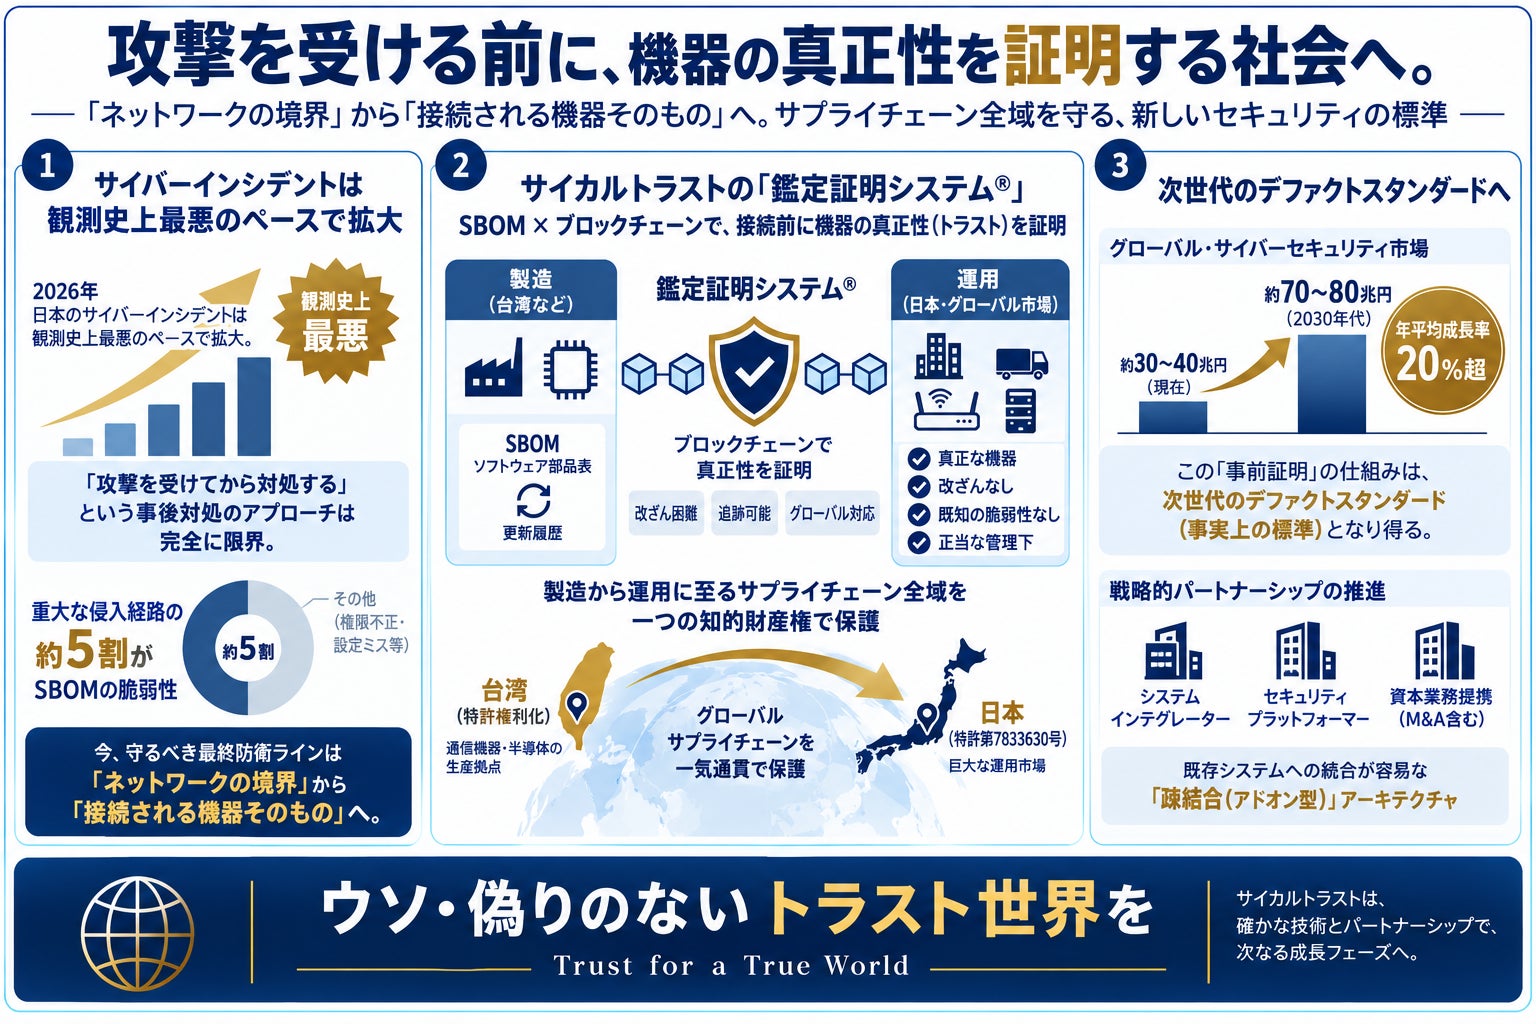
2026年、日本のサイバーインシデントは観測史上最悪のペースで拡大し「攻撃を受けてから対処する」という事後対処のアプローチは完全に限界を迎えました。重大な侵入経路の半数が「SBOM」の脆弱性に集中する今、我々が守るべき最終防衛ラインは「ネットワークの境界」から「接続される機器そのもの」へと完全に移行しています。
サイカルトラストの「鑑定証明システム(R)」は、「SBOM」とブロックチェーンを掛け合わせ、ネットワーク接続の「前」に機器の真正性(トラスト)を証明する独自のアーキテクチャです。今回、日本に続き、世界の半導体・通信機器生産の中核を担う台湾において本特許が権利化されました。これは単なるエリアの拡大ではなく、通信機器が「製造される場所(台湾)」から「運用される場所(日本をはじめとするグローバル市場)」に至るサプライチェーンの全域を、強固な一つの知的財産権で保護する体制が整ったことを意味します。
数十兆円規模へと急拡大するグローバル・サイバーセキュリティ市場において、この「事前証明」の仕組みは次世代のデファクトスタンダード(事実上の標準)となり得ると考えています。サイカルトラストは、既存システムへの統合が容易な「疎結合(アドオン型)」アーキテクチャを武器に、国内外のシステムインテグレーター企業やセキュリティプラットフォーマーとの戦略的提携および資本業務提携を含む強力なパートナーシップを積極的に推進して参ります。「ウソ・偽りのないトラスト世界を」というヴィジョンの元、我々は次なる成長フェーズへと歩みを進めます。
第5章 サイカルトラストに関しまして
(1)会社概要
サイカルトラストは、「AIオーケストレーション」×「ブロックチェーン」を用いて、あらゆる資産の「真正性(トラスト)」、「本人証明」、「商品の所有者証明」、「サプライチェーン・トレーサビリティ証明」、「環境デューデリジェンス証明(GX)」、その他「人権デューデリジェンス証明」などを担保する「鑑定証明システム(R)」を開発・運営する企業です。
中核となる特許群は、その基本特許としての功績が認められ、2025年に「発明大賞(発明功労賞)」を受賞しています。
【公式Webサイト】
【公式X】
【公式YouTube】
https://www.youtube.com/@cycaltrust_official
(2)ヴィジョン:「ウソ・偽りのないトラストな世界を」
かつてインターネット黎明期、偽サイトや盗聴からWebの世界を救ったのは、「http」から「https」への格上げとそれを支えた「セキュリティ認証局」の誕生でした。通信相手が本物であることを第三者が証明する仕組みが整ったことで、世界中で安全なEコマースや金融決済が可能になりました。
そして今、AIエージェントが自律的に社会を動かす時代を迎え、私たちは当時とは比較にならない規模の脅威、すなわち「フロンティアAI」の制御不能化や「ディープフェイク」による偽装に直面しています。次の時代、世界中のすべてのAIに必須となるのは、そのAIが「本物か」・「安心安全か」を第三者としてリアルタイムに鑑定証明する「AI認証局」であると、私たちは考えています。サイカルトラストは、この未来のAI社会における「『関所となるシステム』=『鑑定証明システム(R)』」について、特許群の権利化を引き続き進めて参ります。
私たちは、この「AI認証局」という次世代インフラの確立を、充電・通信端子を世界共通にした「USB タイプC」の歴史になぞらえています。かつて特定メーカーの「独自端子」は、巨大なエコシステムを背景に「業界標準(デファクトスタンダード)」の地位を築いていましたが、「国際標準規格(デジュールスタンダード)」ではありませんでした。一方、「USB タイプC」は「国際標準規格(IEC 62680-1-3)」として認定された結果、世界を席巻していた「独自端子」を一気に置き換え、世界共通のインターフェースとなりました。最終的に市場を制したのは「国際標準規格」を押さえた側でした。
サイカルトラストも、40件超の国内外特許・出願からなる特許網(知財の盾)に加え、世界中のサプライチェーンや企業が安心して繋がり合うための国際標準規格「ISO 26345」(ISO/TC 307にて策定中)について、提案・原案作成を主導しています。私たちが目指すのは、乱立する独自技術を一つの共通ルールに収れんさせ、あらゆるビジネスが世界中でその恩恵を等しく享受できる、トラスト領域における「USB タイプC」のポジションです。
かつて安全なインターネットが世界にイノベーションをもたらしたように、サイカルトラストは「国際標準規格」により「ウソ・偽りのないトラストな世界を」実現して参ります。
本記事は、cycaltrust株式会社が2026年10月11日にPR TIMESで発表したプレスリリースを原文のまま掲載しています。
元のリリース:【日本・台湾で特許取得】サイカルトラスト、「SBOM(ソフトウェア部品表)」とブロックチェーンを利活用した機器の「真正性証明」技術を権利化。グローバルサプライチェーンのセキュリティ課題を解決へ